Cybersécurité · 10 octobre 2026
Cyber DPE : j'ai codé un outil qui note la surface d'attaque d'un domaine de A à F
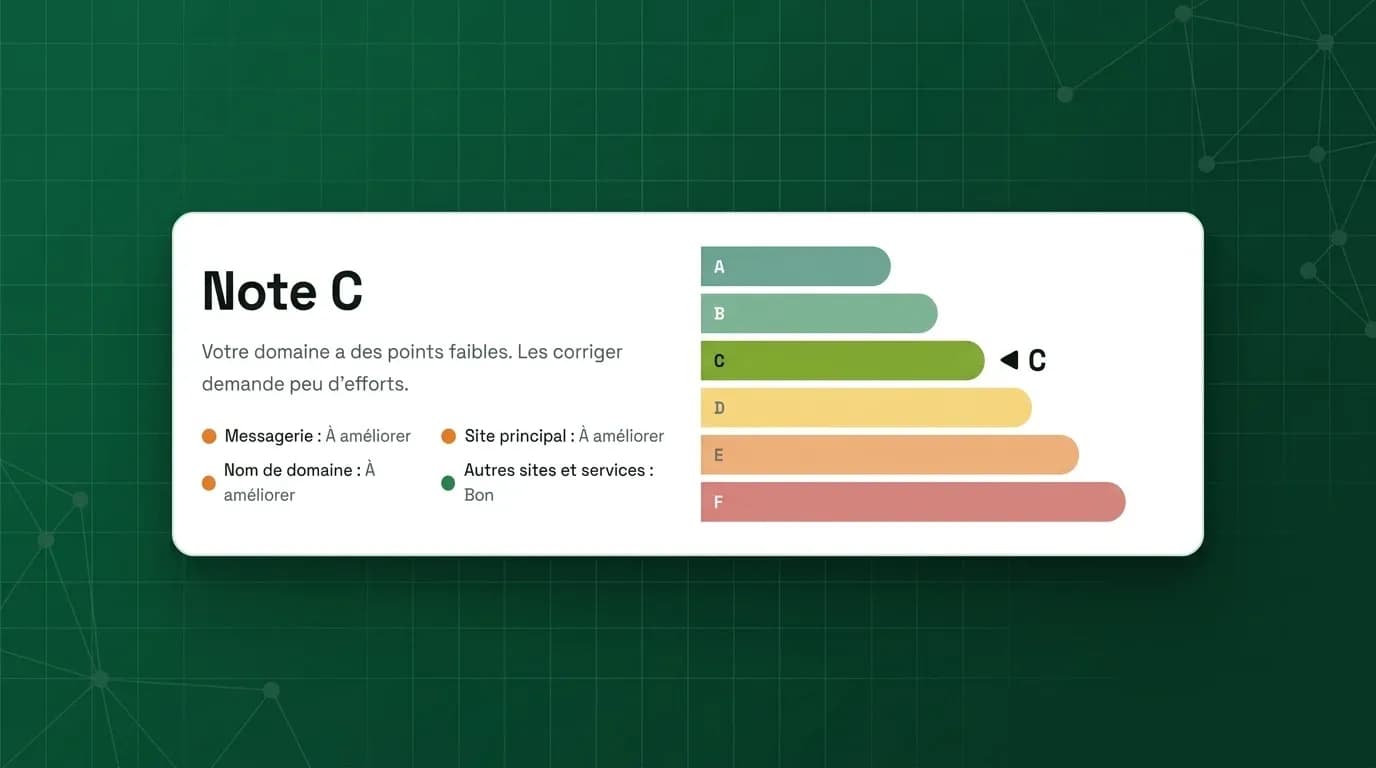
Le Cyber DPE prend un nom de domaine et me renvoie une note de A à F, comme l'étiquette énergie d'un appartement. Sur mes propres domaines, l'analyse tourne entre 1,4 et 5 secondes (dont un avec 20 sous-domaines). Un site qui embarque beaucoup de logiciels prend plus longtemps : je m'autorise jusqu'à 90 secondes pour interroger les bases de failles.
À quoi ça sert ? À voir vite ce qu'un attaquant voit de vous sans rien toucher. Vos enregistrements DNS. Vos sous-domaines. La version de WordPress que votre thème affiche dans le code de la page. Tout ça est public, et c'est exactement ce que je lis.
L'outil est gratuit, il ne demande ni e-mail ni téléphone pour afficher le résultat.
24 contrôles, 100 points, 4 familles
Concrètement, je lance 24 contrôles. Ceux qui comptent dans la note se partagent 100 points :
Famille | Points | Ce que je vérifie (points) |
|---|---|---|
Messagerie | 40 | DMARC (12), SPF (8), listes noires anti-spam (7), DKIM (5), STARTTLS sur le MX (5), MTA-STS (3) |
Site principal | 35 | certificat (9), failles connues (9), en-têtes de sécurité (4), versions TLS (4), logiciels maintenus (3), redirection HTTPS (3) |
Nom de domaine | 15 | expiration (8), DNSSEC (3), serveurs de noms (2), CAA (2) |
Autres sites et services | 10 | état des sous-domaines (6), sous-domaines abandonnés (3), IP internes publiées (1) |
Sous-domaines et failles : mes sources
Les sous-domaines, je les sors des journaux de transparence des certificats. Chaque certificat HTTPS émis y est inscrit. Pour toujours. Le recette.votre-entreprise.example que votre agence a monté pour un projet et jamais éteint y traîne encore. J'interroge Cert Spotter (0,4 seconde pour v-solutions.eu, contre 18 pour crt.sh, que je garde en secours). J'en analyse 10 au plus, je compte les autres.
Pour les logiciels du site, je m'appuie sur les empreintes de webappanalyzer, un fork libre de celles de Wappalyzer : 5 000 technologies environ, règles passives seulement. Chaque version trouvée part ensuite vers la NVD du NIST, vers OSV pour les paquets npm et Composer, et je croise le tout avec le catalogue KEV de la CISA (les failles qu'on sait déjà exploitées dans la nature).
Plafonné à D : les 7 défauts éliminatoires
Un seul de ces points en rouge et la note ne dépasse plus D. Même avec 95 points au compteur (je l'affiche alors D, 59).
- pas de SPF ;
- pas de DMARC, ou plusieurs enregistrements DMARC (les serveurs de réception les ignorent tous) ;
- certificat du site expiré ;
- domaine sur une liste noire anti-spam ;
- nom de domaine qui expire dans moins de 30 jours ;
- logiciel du site touché par une faille du catalogue KEV ;
- sous-domaine abandonné qu'un tiers peut reprendre.
Le dernier mérite une explication. Votre boutique.votre-entreprise.example pointe encore en CNAME vers une plateforme que vous avez quittée. Quelqu'un ouvre un compte chez elle, réclame le nom, et publie ce qu'il veut sous votre domaine. Avec un certificat valide.
Un rapport complet, sur un domaine fictif noté D
Voilà le PDF tel qu'il sort de l'outil. Je l'ai généré avec le vrai code du rapport, sur une analyse inventée de toutes pièces : le domaine est en .example (une extension réservée, elle n'appartient à personne) et l'IP vient d'une plage réservée à la documentation. La note, les textes et la mise en page, c'est le comportement réel.
Le cas : 59 sur 100, D. Le domaine expire dans 24 jours et ça suffit à plafonner. Derrière, un DMARC en p=none, un SPF en ~all, PHP 8.1 qui n'est plus maintenu, et un recette. ouvert à tous.
Page 1, pour le dirigeant. La jauge, les quatre familles, et le risque en trois lignes.

Page 2, les trois actions prioritaires. Le renouvellement du domaine passe devant, c'est lui qui coûte la note.

Page 3, le début du dossier technique. Les valeurs brutes, celles que votre prestataire va vouloir voir.

Corriger dans l'ordre
Les rouges éliminatoires d'abord. Souvent ce sont les plus rapides.
Pas de DMARC : publiez v=DMARC1; p=none; avec une adresse de rapports (rua). Lisez les rapports quelques semaines, repérez les services légitimes qui envoient en votre nom (logiciel de facturation, outil d'e-mailing), puis passez en p=quarantine, et enfin p=reject.
SPF en ~all ou ?all : terminez-le par -all une fois vos envois vérifiés. Et gardez un seul enregistrement SPF, deux et les serveurs de réception jettent les deux.
Domaine qui expire bientôt : activez le renouvellement automatique chez votre registraire. Une case à cocher.
Faille KEV : mise à jour du logiciel concerné. Le nom et la version exacte sont dans la seconde partie du PDF, celle que vous transmettez à votre prestataire.
Après une correction, relancez le lendemain. Un même domaine analysé dans les 24 heures réaffiche le résultat en cache (et un changement DNS met de toute façon un moment à se propager).
Votre tour : lancez votre Cyber DPE sur la page Cybersécurité. Le résultat s'affiche sans laisser d'e-mail, et le PDF complet arrive sur une adresse de votre domaine. Trois analyses par heure, dix par jour. v-solutions.eu y fait A, 98 points.